Разработка принципов сквозного проектирования локального управления автоматизированной системой противопожарной защиты
Development of end-to-end design principles for local control of an automated fire protection system
- 1 ФГБОУ ВО «Академия Государственной противопожарной службы МЧС России»
- 2 Московское высшее общевойсковое командное училище
Данное исследование направлено на формирование принципов сквозного проектирования для локального управления системы пенного пожаротушения. Для решения задач исследования использованы методы построения графов, задание графов алгоритмом работы автоматизированной интегрированной системы противопожарной зашиты. Данная система является новым подходом к решению вопроса безопасности промышленных объектов нефтеперерабатывающей отрасли.
This study is aimed at the formation of end-to-end design principles for the local control of foam firefighting system. To solve the problems of the study methods of graph building, graph setting algorithm of automated integrated system of fire protection were used. This system is a new approach to solving the issue of safety of industrial facilities of oil refining industry.
Научная новизна предлагаемого подхода заложена в оригинальных принципах, определяющих методологию логического управления автоматизированной системой противопожарной защиты (АСППЗ) с применением автоматных моделей. Систематическое изложение этих принципов предлагается впервые.
Разработка системы локального управления является составной частью более широкого процесса создания автоматизированной системы противопожарной защиты. Сквозное проектирование необходимо начать с формирования и объяснения новых принципов. В свою очередь, разработка новых принципов начинается с определения принципа опережения.
Принцип опережения заключается в том, что разработка системы управления должна начинаться с формализации и анализа результатов выполнения предшествующей фазы разработки (рис.1).
А3
А2
Δх3
Δх4
Δх6
Δх5
Z3
Δх1
Δх1
А1
Z1
Z2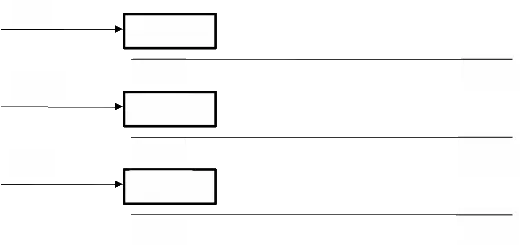
Рис. 1. Фрагмент объекта управления
автоматизированной системой
противопожарной защиты
При разработке проектов автоматизирования противопожарной защиты (ППЗ) этапу создания автоматической системы управления (АСУ) ППЗ предшествует этап разработки технологии и формирования технологического задания, следовательно, проект АСУ ППЗ должен начинаться с формализации технологического описания объекта и его требуемого поведения[1].
При
этом достигаются следующие преимущества:
во-первых, формализуется реальный
результат проекта – технологические
схемы, описание конструкций, описание
требуемого поведения и т.д.; во-вторых,
в описании требуемого поведения объекта
нет уточнений, а, следовательно,
доопределений, зависящих от выбранного
способа управления[2].
Принцип опережения заключается в том, что разработка системы управления должна начинаться с формализации и анализа результатов выполнения предшествующей фазы разработки.
Поясним вышеизложенное простым примером. Пусть фрагмент объекта управления содержит три одинаково устроенных агрегата (А): А1, А2, АЗ (рис. 2). Каждый агрегат может выполнять две операции (V).
Агрегат А1: Операция V1 – перемещение от х1 до х2; операция V2 – перемещение от х2 до х1.
Агрегат А2: Операция V3 – перемещение от х3 к х4; операция V4 – перемещение от х4 к x3.
Агрегат АЗ: Операция V5 – перемещение от х5 к х6; операция V6 – перемещение от x6 к x5.
V3
V2
V6
V2
V4
V1
V5
V1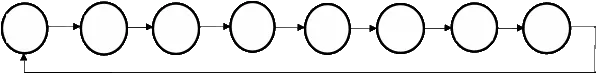
Рис. 2. Состояние в языках описания логических алгоритмов
Для простоты пусть каждый агрегат управляется одним элементом управления (Z) А1 – Z1, А2 – Z2, АЗ – Z3, представляемым значением булевой переменной: Z1 = 1 – выполняется 1-я операция, Z2 = 0 – выполняется 2-я операция. Кроме того, если агрегат достиг крайнего положения, то, пока не изменится команда, он остаётся в этом крайнем положении.
Пусть по технологии агрегаты должны циклически выполнять следующую последовательность операций:
V1, V3, V2, V5, V1, V4, V2, V6, V1, V3 и т.д.
С точки зрения технолога задание на управление уже сформулировано – описана конструкция (рис. 2 и табл. 1), задано требуемое поведение – технологический алгоритм в виде последовательности операций. Задача управленца: по заданной технологии сформулировать условия управления (включение /отключение) приводов. Как правило, это творческий процесс, отражающий опыт, вкус, индивидуальность проектанта.
Таблица 1
Технологический алгоритм в виде последовательности операций
Имя агрегата |
Операции |
Воздействие |
Реакции |
А1 |
V1 |
Z1 = 1 |
|
А1 |
V2 |
Z1 = 0 |
|
А2 |
V3 |
Z2 = 1 |
|
А2 |
V4 |
Z2 = 0 |
|
А3 |
V5 |
Z3 = 1 |
|
А3 |
V6 |
Z3 = 0 |
|
 ,
Х2
 ,
Х4
 ,
Х4
 ,
Х3
 ,
Х6
 ,
Х5
Рассмотрим два возможных варианта:
Вариант 1. При анализе условий включения приводов просматривается счётный характер управления приводов Z2 и Z3. Условиям следуя этому свойству, можно сформулировать следующим образом:
- привод
агрегата А2 – Z2
переключается в 1 на нечётных переходах
датчика х2, на четных – Z2
переходит в 0;
- привод агрегата А3 – Z3 переключается в зависимости от х1, причём на чётных переключениях Z3 становится 1, а на нечётных Z3 = 0;
- привод агрегата А1 – Z1 переключается по более сложным условиям и зависит от четырёх переменных х3, х4, х5, х6.
Вариант 2. Проектант имеет склонность к сложным логическим построениям, в этом случае условия включения-отключения могут быть сформулированы следующим образом:
- привод агрегата A1 – Z2 включается переключателем х5, пока не включён х4, или переключателем х6, пока не включён х3;
- привод A2 – Z2 включается переключателем x2 при не включённом х6 и остаётся включённым при отключённом х2, если не включён х4;
- привод A3 – Z3 включается переключателем х2, если х3 выключен, и сохраняет значение 1 при выключенном х1, если x5 не включён, и выключается, если x1 становится равным 1.
Сформулированные условия описывают комбинационный автомат М4:
М4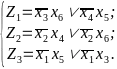
По приведённым вариантам записи исходных данных для проектирования управления следует заметить:
Замечание 1. Автоматы М1, М2, М3 никакими формальными преобразованиями без дополнительной информации не сводятся к автомату М4
М1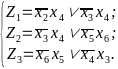
М2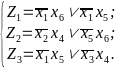
М3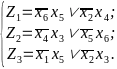
Замечание 2. Автоматы М1, М2, М3 сложнее автомата М4 и их реализация требует памяти и, следовательно, сложнее, и менее предпочтительна для систем управления, важных для безопасности.
В этом примере специально логика упрощена. В практических ситуациях логика намного сложнее, поскольку связность между агрегатами (узлами) функционально глубже, чем по перемещению.
Из замечаний 1, 2 следует, что если технология проектирования на входе имеет только данные по управлению, то решения по управлению будут более субъективными, чем, если бы на входе информационной технологии проектирования, основываясь на принципе опережения, использовалось описание требуемого поведения объекта, то есть описание технологических процессов.
Принцип поэтапной верификации (ППВ)
Одной из особенностей современных информационных технологий проектирования является непрерывность, то есть представление объекта цепочкой моделей А1, А2, ..., Аn, а само проектирование – как последовательность Р1, ..., Р(n-1) процедур преобразования или генерации этих моделей (рис. 3).
Моделирование
Анализ
Генерация 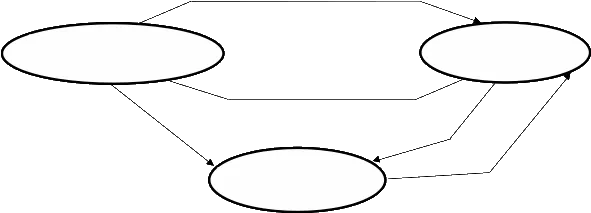
вариантов решений
Рис. 3. Схематический процесс формализации
В зависимости от результата проектирования – модели A(j+1) процедура Pj может быть повторена или повторится часть процесса проектирования, начиная с некоторого предшествующего шага (на рис. 4 рёбра графа представляют переходы между процедурами).
1
2
3
4 =0
x2
x2
Z2=1
Z2=1
Z2=0
Z2=0
x2
x2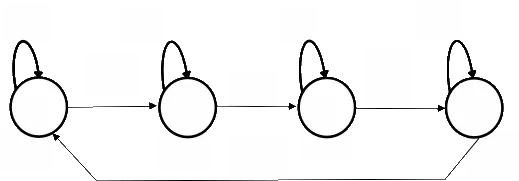

 2
2
2
Рис. 4. Переходы между управляющими командами первого уровня
На каждом шаге проектирования процедура Pj получает на входе модель Аj, дополнительную информацию Bj и осуществляет на основе этого синтез модели A(j+1). Преобразование очень близко отображению структуры в структуру:
{Ai
# Bi}
 Ai+1.
Генерация предполагает использование Аi как ограничения на процедуру, а структура Аi+1 синтезируется по некоторым своим правилам. Процедуры на каждом шаге многовариантны (рис. 5), как правило, основаны на интуиции и искусстве проектанта, поддерживаемых моделированием, перебором и анализом.
An
An-1
Pn-1
Pn-2
P2
P1
A2
A1
•••
•••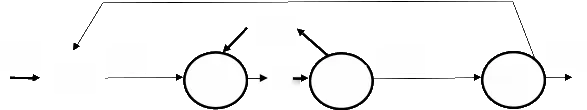

Рис. 5. Схематическая работа проектирования
Поскольку процедуры интерактивны, то при их выполнении или при введении дополнительных данных велика вероятность внесения ошибок проектантом, поэтому важно "не накапливать неисправности", а стремиться на каждом шаге проекта обнаруживать вероятные ошибки, исходя из свойств моделей и данных, то есть осуществлять верификацию синтезируемых проектных решений.
Принцип поэтапной верификации заключается в разработке для каждого этапа (модели) правил корректности моделей и данных и проверки их выполнения.
Для приведённого выше примера с тремя агрегатами для выполнения ППВ применительно к структуре переходов необходимо, например, для фазы анализа технологии проверять правильность переходов между операциями (рис. 1), а для фазы генерации алгоритмов управления проверять правильность переходов между управляющими командами (рис. 4).
При этом первая проверка верифицирует корректность следования, а вторая – условия завершения операции.
Принцип объектно-ориентированного агрегирования
Важнейшим этапом в разработке языка описания является структурирование данных (понятий, атрибутов) в базовые конструкции языка. Принцип объектно-ориентированного агрегирования заключается в группировании данных в базовые конструкции языка описания по степени их "близости" в объекте управления или его поведении (рис. 3, 4).
Поясним этот принцип на анализе эволюции важнейшего понятия- состояние в языках описаний логических алгоритмов.
По графу операций в данном достаточно простом случае легко восстановить полностью входо/выходную последовательность (табл. 2), затем построить таблицу переходов (табл. 3) и провести синтез автомата по всем классическим правилам [3,4].
Таблица 2
Входо/выходная последовательность
Х1 |
Х2 |
Х3 |
Х4 |
Х5 |
Х6 |
Z1 |
Х2 |
Z3 |
|
a1 |
1 |
0 |
1 |
0 |
1 |
0 |
1 |
0 |
0 |
a2 |
0 |
0 |
1 |
0 |
1 |
0 |
1 |
0 |
0 |
a3 |
0 |
1 |
1 |
0 |
1 |
0 |
1 |
1 |
0 |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
• |
a1σ |
1 |
0 |
1 |
0 |
0 |
0 |
0 |
0 |
0 |
Таблица 3
Таблица переходов
a1 |
a2 |
• |
• |
• |
a1σ |
<1>100 |
<1>100 |
_ |
_ |
_ |
|
<2>110 |
|||||
_ |
_ |
_ |
_ |
_ |
_ |
• • • |
• • • |
• • • |
• • • |
8 |
|
1 |
_ |
_ |
<8>000 |
<8>000 |
Понятно, что для реальных примеров даже средней размерности в несколько десятков входов такой путь сопряжён со значительными трудностями и самое главное – экспоненциальным ростом объёма информации. Если производить декомпозицию на ранних стадиях проекта, то это сопряжено с сужением возможностей поиска оптимальных решений.
Резюмируя выше сказанное, сделаем вывод: автором предложена модель – след автомата и методы синтеза на основе МД-принципа (минимальных допущений), результаты которого представлены на рис. 4. Как видно, удаётся без "разбухания" информации получить минимальное решение.
Таким образом, на основе сформулированных принципов автором предложена методология сквозного проектирования, реализованная в программе "Формирование номенклатуры программно-аппаратных средств по оптимизации системы сигнализации с помощью цифрового автомата" [5].
Литература
1. Топольский Н.Г. Проблемы и принципы создания интегрированных систем безопасности и жизнеобеспечения // Матер. 4-й междунар. конф. "Информатизация систем безопасности" – ИСБ-95. М.: ВИПТШ МВД РФ. 1995. С. 14
2. Пупков К.А., Егупов Н.Д. Методы классической и современной теории автоматического управления. М.: изд-во МГТУ им. Н.Э. Баумана, 2004. С.71
3. Edwards J.S. Expert Systems in Management and Administration – Are they different from Decision Support Systems? // European Journal of Operational Research, 1992. V. 61. Pp. 114-121.
4. Чудотворова К.М. Информационная технология сквозного проектирования локального управления автоматизированной системой противопожарной защиты // Матер. XII межднар. науч.-практ. конф. "Актуальные проблемы пожарной безопасности, предупреждения и ликвидации ЧС". М.: Академия ГЗ им. Малика Габдуллина МЧС Республики Казахстан, С. 46.
5. Свидетельство о государственной регистрации программы для ЭВМ 2021664194, 01.09.2021 / Волкова К. М.