Модель деструктивного элемента техносферной безопасности информационной среды
MODEL OF THE DESTRUCTIVE ELEMENT OF TECHNOSPHERE SAFETY OF INFORMATION ENVIRONMENT
- 1 ФГБОУ ВО Академия государственной противопожарной службы МЧС России
Понятие техносферной безопасности всё чаще используется в единой цифровой среде как методология оперативного реагирования на опасные факторы деструктивного характера. Как следствие, назрела определенная необходимость учета в единой модели смысловой составляющей в рамках направления исследований.
The concept of technosphere safety is even more often used in the uniform digital environment as methodology of rapid response to dangerous factors of destructive character. As a result, a certain need of a semantic component within the frame of this direction is about to happen.
В современном урбанизированном обществе профессиональная деятельность произвольного направления и профиля в той или иной мере неразрывно связана с единой цифровой средой. Удобство использования устройств доступа к единой сети Интернет позволило усовершенствовать существующую систему коммуникаций независимо от места физического расположения, а также множества промежуточных координирующих инстанций. В результате, пользователь сети, не задумываясь над возможными способами подключения, может получить необходимую информацию практически без ограничений. Но не стоит забывать, что популяризированная открытость цифровой информации имеет ряд подводных камней, скрытых от обывателя технической составляющей. В частности, можно выделить некоторые из них: практическое отсутствие нормативной законодательной базы, обеспечивающей защиту пользователей от посягательств на личную информацию; невозможность закрыть информацию от внешнего доступа сторонними лицами; присутствие постоянного эффекта малой информативности, связанной со скрытостью технических данных о потоках информации; отсутствие унифицированных инструментов защиты информации как в сети, так и на локальных устройствах и пр. В данных достаточно удобных условиях появилось множество инструментов и механизмов, а также практических программных наработок, позволяющих в скрытом пассивном режиме получать доступ к информации пользователей, не уведомляя при этом теоретического владельца. Данный список можно продолжать бесконечно в рамках класса деструкторов цифрового пространства.
Представленное обстоятельство усложняется тем, что существующие фирмы-организации, разрабатывающие защитные программные продукты не могут (не хотят) производить комплексные разработки, позволяющие защищать устройства пользователей не только на прикладном уровне. Более того, как показывают многочисленные опросы, предлагаемые частные решения носят также ограниченный характер, обеспечивают контроль определённых направлений блокировки возможных атак на информационные системы.
Тем не менее, мировая научная среда не стоит на месте, предлагает принципиально новые подходы, обеспечивающие прогнозирование и координацию потенциальных деструктивных воздействий, что переносит систему комплексной безопасности цифровой среды на новый уровень. Необходимо также заметить, что для удобства понимания вносимых предложений, решено использовать достаточно устоявшийся язык и терминологию техносферной безопасности. При этом стоит сразу внести понимание, что в отличие от классического понимания термина "техносфера" [1] используется понятие "информационная техносфера" [2].
Как следствие, использование определения факторов и причин опасности, а также методов локализации и ликвидации, вполне допустимы и в информационном пространстве. В результате, классическое понятие "вирус" уже рассматривается как деструктивное событие, приводящее к опасным последствиям, то есть комплексно. Используя представление закрытой системы с заранее не предопределенными исходными данными в виде чёрного ящика, получена модель деструктора информационной системы (рис. 1). Рассматриваемая методология впервые была предложена разработчиком протоколов TCP/IP всемирной сети Биллом Джоем, переработанная и модифицированная под развивающиеся системы [3].
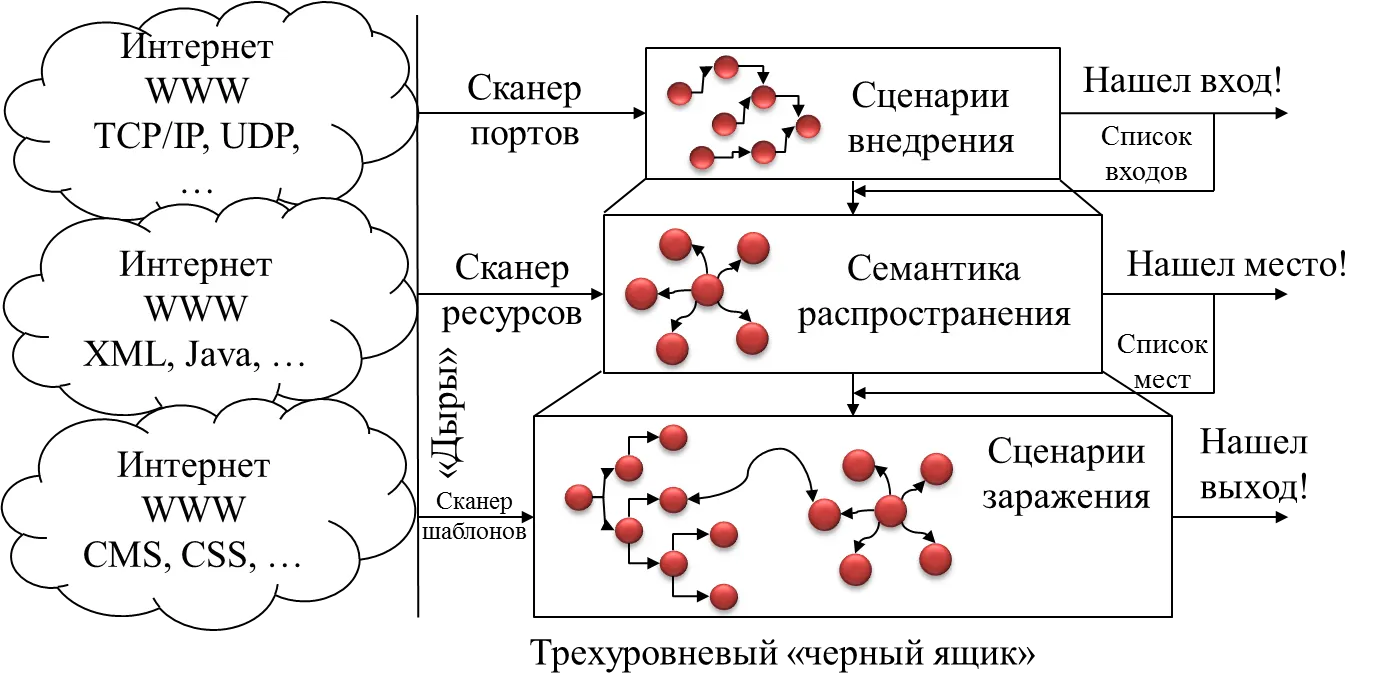
Рис. 1. Обобщённая модель деструктивного элемента техносферной безопасности
Последовательность выполнения функций деструктора можно описать в виде трёхэтапного алгоритма:
- поиск точек входа в действующую систему, позволяющих проникнуть не вызывая подозрения на предварительном этапе. Данный этап вполне согласуем с факторным анализом причин появления нештатных ситуаций на объектах промышленной и социальной среды. Типовое графическое представление – горизонтальное дерево синтеза. Факторы не всегда могут быть определены автономными системами защиты, что позволяет деструктору перейти ко второму этапу;
- распространение частей деструктора по заранее неопределённым точкам распространения (часто методом простого перебора). Этап схож с моделями распространения пламени на закрытых территориях или ядовитого вещества по поверхностям с искусственными препятствиями. Используется классическое семантическое дерево с узловыми точками, построенное по принципу "синтез – анализ – синтез – …". Процедура распространения разделяет объект на две части, позволяющие использовать принцип автономии для каждого наследника;
- третий этап использует многочисленные модели заражения, модификации, уничтожения информационных ресурсов. Можно выявить определённое сопоставление эффекта с моделями воздействия негативных факторов на окружающее пространство (например, тепловой поток сопоставим с действиями классического вируса-червя, ядовитое облако или облако топливно-воздушной смеси сопоставимо с вирусами, заражающими системы рассылок сообщений или почтовыми программами и т.п.). Используется методология горизонтального дерева анализа, позволяющая определять открытые ресурсы для дальнейшего поражения.
Формальная часть процедуры внедрения деструктивного элемента в представленной терминологии в действующую среду показана в работе [4]. Процесс контроля и координации ресурсов без процедуры уничтожения, описанный в данной работе, вполне реализуем для среды, имеющей разноформатную программную среду.
Предлагаемая технология на данный момент реализуется в рамках концепции "Безопасный город". Используемое неразрушимое ядро основано на трёх канонических столпах объектно-ориентированного программирования, использованного также и в сфере полиморфной составляющей техносферной безопасности [5].
Литература
1. Техносфера. http://terme.ru/termin/tehnosfera.html.
2. Понятие информационной техносферы. https://studopedia.ru/7_123838_
informatsionnaya-tehnosfera.html.
3. Билл Джой "Почему будущему мы не нужны". http://www.kongord.ru/Index/
Articles/futdntneedus.html.
4. Сорокин Л.А. Информационно-аналитическая поддержка управления безопасностью в местах массового пребывания людей: автореф. дис. … канд. техн. наук (05.13.10). М.: Академия ГПС МЧС России, 2017. С. 11.
5. Рыженко А.А. Проектирование алгебраической формы распределенной базы правил системы с автономными элементами // Труды 7 й междунар. конф. "Системный анализ и информационные технологии" САИТ – 2017. С. 324-328.